Transitional On-Site CISO
Erfahrene Cybersecurity-Führung, wenn es darauf ankommt.
TeutoSec stellt erfahrene CISO-Expertise vor Ort bereit, um Ihre Organisation in kritischen Phasen zu führen, zu stabilisieren und weiterzuentwickeln — handlungsfähig von Tag eins.
Wir übernehmen Verantwortung, schaffen Klarheit, reduzieren Risiken und stärken Ihre Sicherheitsorganisation — bis Ihr langfristiger CISO nahtlos übernehmen kann.
Handlungsfähig ab Tag eins — keine Einarbeitungszeit
CISO-Expertise ohne Besetzungsverzug. Klare Übernahme der Verantwortung, direkt eingebettet in Ihre Organisation
CISO-Expertise ohne Besetzungsverzug. Klare Übernahme der Verantwortung, direkt eingebettet in Ihre Organisation
NIS2 · DORA · ISO 27001 · DSGVO
Regulatorische Ausrichtung und Audit-Readiness auch unter Druck — strukturiert, nachweisbar, prüfungssicher
Regulatorische Ausrichtung und Audit-Readiness auch unter Druck — strukturiert, nachweisbar, prüfungssicher
Management- und Executive-Reporting
Entscheidungsrelevante Berichte für Ihre Geschäftsführung und Aufsichtsgremien — ohne IT-Fachjargon, auf Deutsch und Englisch
Entscheidungsrelevante Berichte für Ihre Geschäftsführung und Aufsichtsgremien — ohne IT-Fachjargon, auf Deutsch und Englisch
Strukturierte Übergabe — inklusive
Wissenstransfer und Übergabeplan für Ihren künftigen CISO als fester Bestandteil jedes Engagements
Wissenstransfer und Übergabeplan für Ihren künftigen CISO als fester Bestandteil jedes Engagements
IHR MEHRWERT
Was Sie konkret gewinnen
Eingebettete Cyber-Security-Führung, sofort einsatzbereit, ohne langwierige Besetzung.
Erfahrene Führung auf Zeit — ab Tag eins
Sofortige CISO-Expertise ohne Besetzungsverzug oder Einarbeitungszeit. Ihre Organisation hat ab dem ersten Tag eine klare Cybersecurity-Führung — sichtbar, verantwortlich, entscheidungsfähig.
Stabilität in kritischen Phasen
Klarheit, Struktur und Kontinuität bei erhöhten Risiken, Audit-Druck, Vorfällen oder Veränderungen — wir übernehmen die Cybersecurity-Führung vollständig, damit Ihre Kapazität dort bleibt, wo sie gebraucht wird.
Risikoreduktion beschleunigen
Priorisierung und Umsetzung wirksamer Maßnahmen mit messbaren Ergebnissen — ohne Lernkurve. Erfahrung aus hunderten Vorfallsbewertungen zeigt: Die richtigen Maßnahmen zum richtigen Zeitpunkt entscheiden.
Governance, Compliance & strukturierte Übergabe
Robuste Steuerung, regulatorische Sicherheit und ein strukturierter Wissenstransfer an Ihren künftigen CISO — als fester Bestandteil jedes Engagements, nicht als Nachgedanke.
LEISTUNGSBEREICHE
Was wir für Sie tun
Fünf aufeinander aufbauende Bereiche, von der strategischen Übernahme bis zur entscheidungsrelevanten Stakeholder-Kommunikation.
01
Strategische Führung
Wir übernehmen die CISO-Funktion operativ und entwickeln eine Cybersecurity-Strategie, die auf Ihre Geschäftsziele und Ihr aktuelles Risikoprofil abgestimmt ist.
✓Übernahme der CISO-Funktion — operativ verantwortet, sofort handlungsfähig
✓Entwicklung und Umsetzung einer auf Ihre Situation abgestimmten Cybersecurity-Strategie
✓Aufbau klarer Governance-Strukturen und Verantwortlichkeiten
✓Ausrichtung an NIS2, DORA, ISO 27001 und weiteren regulatorischen Anforderungen
02
Risikomanagement
Wir identifizieren, bewerten und priorisieren Cyber-Risiken strukturiert und geschäftsorientiert — als belastbare Entscheidungsgrundlage für Ihre Führungsebene.
✓Strukturierte Bewertung der aktuellen Bedrohungslage und relevanter Risiken
✓Aufbau oder Pflege eines priorisierten Risikoregisters
✓Geschäftsorientierte Maßnahmenempfehlungen mit klarer Wirkungsabschätzung
✓Kontinuierliche Risikosteuerung und Eskalationsmanagement
03
Sicherheitsorganisation aufbauen
Wir analysieren bestehende Strukturen, schließen Lücken und befähigen Ihre internen Teams — damit Sicherheit auch nach unserem Engagement eigenständig funktioniert.
✓Analyse bestehender Strukturen und Identifikation von Lücken
✓Aufbau oder Weiterentwicklung von Teams und Verantwortlichkeiten
✓Entwicklung und Implementierung von Sicherheitsprozessen und Richtlinien
✓Befähigung interner Teams für nachhaltige Eigenständigkeit
04
Programme & Projekte leiten
Wir übernehmen die Programmverantwortung für kritische Cybersecurity-Initiativen — mit klaren Meilensteinen, strukturierter Steuerung und transparenter Kommunikation.
✓Übernahme der Programmverantwortung für kritische Cybersecurity-Initiativen
✓Strukturierte Projektsteuerung mit klaren Meilensteinen und Erfolgskriterien
✓Koordination interner Teams, externer Dienstleister und Stakeholder
✓Transparentes Statusreporting an Geschäftsführung und Aufsichtsgremien
05
Stakeholder & Reporting
Alle Ergebnisse werden entscheidungsrelevant aufbereitet — klar, ohne IT-Fachjargon, auf Deutsch und Englisch — für Ihre Geschäftsführung, Aufsichtsgremien und externe Stakeholder.
✓Management- und Executive-Reporting für Geschäftsführung und Aufsichtsgremien
✓Kommunikation mit Regulatoren, Versicherern und externen Partnern
✓Entscheidungsrelevante Lageberichte ohne IT-Fachjargon
✓Krisen-Kommunikation und Stakeholder-Management im Ernstfall
Was Sie konkret erhalten
✓CISO-Initial Assessment & Aktionsplan
✓Cyber-Security-Strategie & Roadmap
✓Risikoregister & Prioritätenliste
✓Governance- und Richtlinien-Framework
✓Berichte für Geschäftsführung & Aufsichtsrat
✓NIS2 / DORA / ISO 27001 Readiness
✓Projekt- & Programm-Statusberichte
✓Übergabeplan & Wissensdokumentation
ENGAGEMENT-MODELL & INVESTITION
Situationsgerecht. Skalierbar.
Individuell zugeschnitten.
Die Situation bestimmt das Modell — die Dauer ergibt sich daraus. Kurzfristige Mobilisierung ist in allen drei Modellen möglich.
MOBILISIERUNGSGARANTIE
48 h
Erstgespräch & Lageeinschätzung
Innerhalb von 48 Stunden nach Kontaktaufnahme — Einordnung der Situation, Klärung des Handlungsbedarfs und des passenden Modells.
72 h
Vertragsabschluss & Briefing
Schriftliche Bestätigung, Zugang zu verfügbaren Unterlagen, Abstimmung der ersten Prioritäten mit Geschäftsführung und IT-Leitung.
Tag 1
Operativer Start vor Ort
Sebastian Hess ist operativ tätig — CISO-Funktion übernommen, erste Stakeholder-Gespräche geführt, dringlichste Maßnahmen eingeleitet.
MODELL 01
Stabilisierung
Für Organisationen, die gerade keine Zeit haben, lange zu suchen — CISO-Vakanz, akuter Audit- oder Regulierungsdruck
MONATLICHE INVESTITION
ab 15.000 €
zzgl. MwSt.
Typisch 1 bis 3 Monate · individuell skalierbar
✓Übernahme der CISO-Funktion, sofort handlungsfähig
✓Sofortige Governance-Stabilisierung
✓Management- und Executive-Reporting
✓Regulatorisches Alignment und Audit-Vorbereitung
✓Stakeholder-Kommunikation auf Führungsebene
✓Übergabeplanung an den künftigen CISO
Häufig gewählt
zzgl. MwSt.
Transformation
Für Organisationen, die wissen was zu tun ist, aber jemanden brauchen, der es operativ verantwortet und umsetzt
MONATLICHE INVESTITION
ab 20.000 €
zzgl. MwSt.
Typische Dauer: 3 bis 6 Monate
✓Alle Leistungen aus Stabilisierung
✓Aufbau der Sicherheitsorganisation
✓Programm- und Projektsteuerung
✓NIS2 / DORA / ISO 27001 Readiness
✓Tabletop-Übungen und Resilienzstärkung
✓Vollständige Übergabe und Wissensdokumentation
MODELL 03
Krise & Krisenreaktion
Für Situationen, in denen jede Stunde zählt: aktiver Cyber-Vorfall, regulatorische Eskalation, M&A-Begleitung
MONATLICHE INVESTITION
ab 30.000 €
zzgl. MwSt.
Typische Dauer: 1 bis 6 Monate je Situation
✓Alle Leistungen aus Transformation
✓Krisenkoordination auf Führungsebene
✓Kommunikation mit Regulatoren und Versicherern
✓Koordination forensischer Dienstleister
✓Regulatorische Krisenbegleitung (NIS2-Meldepflichten)
✓Sofort verfügbar, prioritäre Zuweisung
Investitionsübersicht nach Einsatzsituation
Einsatzsituation |
Monatliche Investition |
Typische Dauer |
|---|---|---|
CISO-Vakanz, Audit-Druck, akuter Governance-Bedarf |
ab 15.000 € zzgl. MwSt. |
1 – 3 Monate |
Compliance-Transformation, Reorganisation, Resilienzaufbau |
ab 20.000 € zzgl. MwSt. |
3 – 6 Monate |
Cyber-Vorfall, regulatorische Eskalation, M&A-Begleitung |
ab 30.000 € zzgl. MwSt. |
1 – 6 Monate je Situation |
Alle Engagements werden individuell auf Ihre Situation zugeschnitten — in Umfang, Intensität und Laufzeit. Keine Stundensatzüberraschungen, keine versteckten Kosten. Der Einsatz erfolgt in Deutschland oder international.
STRUKTURIERTE ÜBERGABE
Das Ende des Engagements ist der Anfang
Ihrer Eigenständigkeit.
Fünf aufeinander aufbauende Bereiche, von der strategischen Übernahme
bis zur entscheidungsrelevanten Stakeholder-Kommunikation.
ÜB 01
Vollständige Governance-Dokumentation
Alle Richtlinien, Prozesse, Risikoregister und Entscheidungsgrundlagen sind vollständig dokumentiert — auf Deutsch und Englisch, für sofortige Nutzbarkeit durch den Nachfolger.
ÜB 02
Stakeholder-Übergabe & Beziehungskarte
Strukturierte Übergabe an alle relevanten internen und externen Stakeholder — Geschäftsführung, IT-Teams, Regulatoren, Versicherer, externe Dienstleister.
ÜB 03
Roadmap & offene Maßnahmen
Vollständig dokumentierte, priorisierte Roadmap mit allen offenen Maßnahmen, Meilensteinen und Verantwortlichkeiten — als direktes Arbeitsmittel für den Nachfolger.
ÜB 04
Übergangsunterstützung & Advisory
Optional: Begleitung der ersten Wochen des neuen CISO als Advisory-Partner — Fragen beantworten, Kontext vermitteln, Kontinuität sichern. Nahtloser Übergang in den Virtual CISO Service möglich.
WARUM TEUTOSEC
Cyber-Security-Führung,
die Ihre Sprache spricht.
Technische Tiefe trifft kaufmännisches Denken
Cybersicherheit entfaltet ihre Wirkung erst, wenn sie als Geschäftsrisiko verstanden wird. Wir denken beides gleichzeitig: technische Substanz und unternehmerische Konsequenz.
Was ein Cybervorfall wirklich kostet
Jahre in der industriellen Cyber-Versicherungsbranche haben gezeigt: Die wahren Kosten eines Vorfalls liegen selten dort, wo man sie erwartet. Dieses Wissen bestimmt, welche Maßnahmen wir empfehlen.
Zuhause in zwei Welten
Erfahrung aus NATO-Operationen, dem europäischen Finanzsektor und der internationalen Versicherungsbranche, kombiniert mit tiefem Verständnis für den deutschen Mittelstand.
Beratung, die Ihren Interessen dient
Keine Produktempfehlungen, kein Vendor Lock-in. Unsere Empfehlungen richten sich ausschließlich nach Ihren geschäftlichen und operativen Prioritäten.
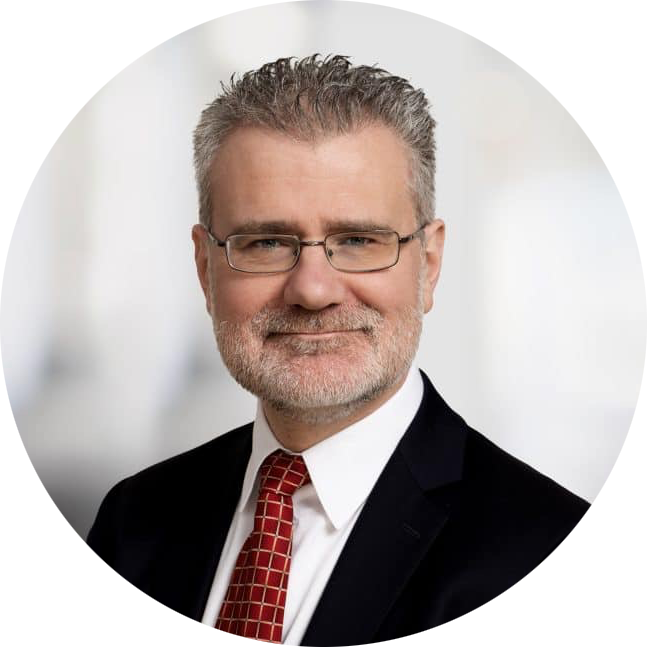
Sebastian Hess
Mitgründer & Geschäftsführer, TeutoSec | Cybersecurity- und Cyber-Risk-Experte
Sebastian Hess verbindet mehr als zwei Jahrzehnte operative und strategische Cyber-Security-Erfahrung mit kaufmännischem Denken und Governance auf Führungsebene — eine Kombination, die im Markt selten zu finden ist.
Von NATO-Cyber-Operationen über die CISO-Verantwortung im belgischen Finanzsektor bis hin zu Jahren in der industriellen Cyber-Versicherungsbranche, wo er die realen finanziellen Folgen von Vorfällen für eine Vielzahl von Unternehmen bewertet hat.
Mit Erfahrung in den USA, Europa, LATAM und APAC ist Sebastian Hess in der englisch- und deutschsprachigen Geschäftswelt gleichermaßen zu Hause — ein Vorteil für Mittelständler mit internationaler Ausrichtung oder internationalen Eigentümern.
Bundeswehr / NATO
CISO Finanzsektor
Cyber-Versicherung
USA · Europa · APAC
ISO 27001
NIST CSF
NIS2 · DORA
ZIELGRUPPEN
Für wen ist der
Transitional On-Site CISO gedacht?
SITUATIONEN, FÜR ORGANISATIONEN, DIE …
einen kurzfristigen CISO-Ersatz oder Überbrückung bei Vakanz benötigen
unter erhöhtem Risiko, Audit- oder Regulierungsdruck stehen
einen Cyber-Vorfall bewältigen oder in der Recovery-Phase sind
eine Transformation, Reorganisation oder M&A-Transaktion durchlaufen
einen erfahrenen Partner für kritische Entscheidungen auf Führungsebene suchen
eine strukturierte Übergabe an den neuen CISO sicherstellen möchten